Masalahnya: risiko dikelola terpisah dari keputusan
Banyak BUMD sudah memiliki kebijakan manajemen risiko, profil risiko, dan register risiko yang diperbarui setiap tahun. Namun dokumen itu sering tidak memengaruhi keputusan bisnis. Target RKA disusun tanpa membahas risiko yang menyertainya, investasi disetujui tanpa batas eksposur yang jelas, dan unit risiko baru dilibatkan setelah keputusan diambil.
Hasilnya dua ekstrem: organisasi yang terlalu berhati-hati sehingga peluang terlewat, atau organisasi yang mengejar target tanpa batas sehingga risiko menumpuk tanpa disadari.
Apa itu Risk Appetite Framework
Risk Appetite Framework (RAF) mendefinisikan batas risiko yang bersedia diambil BUMD dalam mengejar penciptaan nilai. RAF menerjemahkan kesediaan itu ke dalam batas, indikator, kewenangan, pemantauan, dan mekanisme eskalasi. RAF bukan dokumen risiko yang berdiri sendiri, melainkan bagian dari sistem tata kelola.
| Elemen minimum | Pengertian operasional |
|---|---|
| Risk Capacity | Tingkat risiko maksimum yang masih dapat ditanggung tanpa mengancam kelangsungan usaha, layanan, kepatuhan, atau kepercayaan publik |
| Risk Appetite Statement | Pernyataan jenis dan tingkat risiko yang bersedia diambil untuk mencapai tujuan strategis |
| Risk Tolerance | Rentang penyimpangan yang masih dapat diterima sebelum wajib eskalasi atau tindakan korektif |
| Risk Limit | Batas operasional yang lebih rinci per unit, produk, aktivitas, atau transaksi |
| Kepemilikan risiko | Risiko dimiliki pihak yang berwenang atas keputusan dan proses yang menimbulkannya |
| Review dan update | Peninjauan berkala agar tetap relevan dengan perubahan strategi dan lingkungan usaha |
Cara kerjanya: dari sasaran ke eskalasi
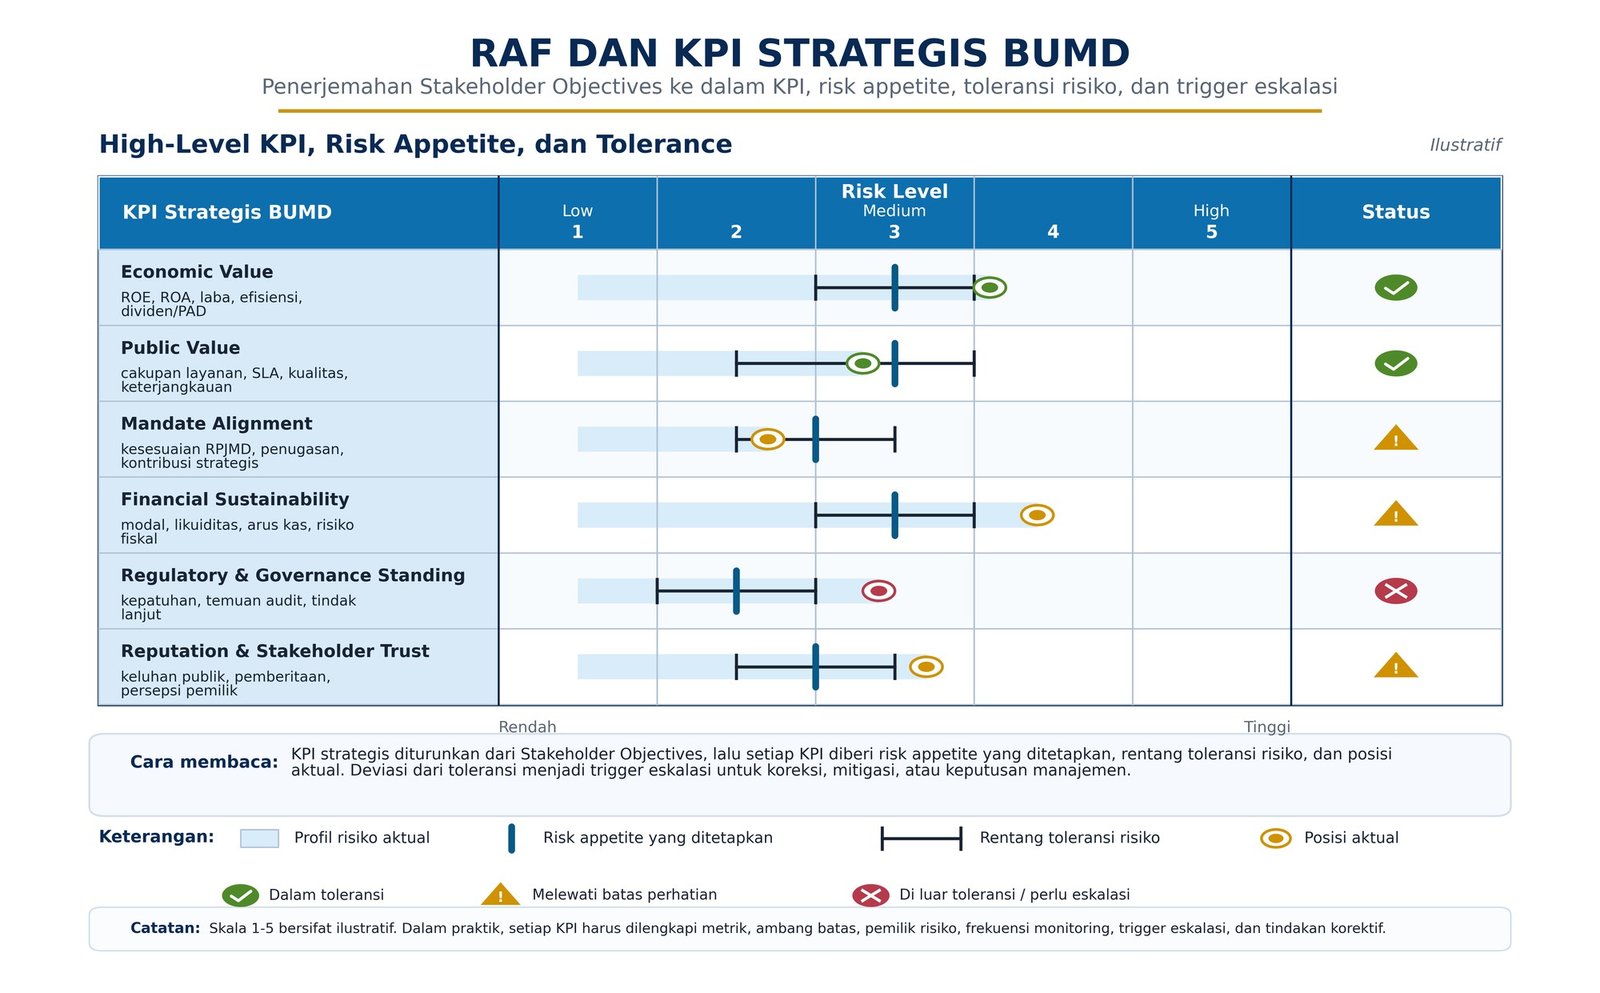
RAF tidak disusun terpisah dari Rencana Bisnis, RKA, dan KPI. Setiap sasaran strategis dipasangkan dengan batas risikonya:
Sasaran strategis → Penanggung jawab → Target kinerja → Risk appetite dan limit → Pemantauan → Evaluasi → Tindakan korektif → Reward & punishment
Dua prinsip penting:
- KPI dipasangkan dengan Key Risk Indicator (KRI) agar dorongan mencapai target tidak mengabaikan kualitas layanan atau kepatuhan.
- Target yang dicapai dengan melampaui risk limit, melanggar regulasi, atau memanipulasi data tidak dihitung sebagai kinerja baik. Sebaliknya, kegagalan target karena risiko yang sudah diperkirakan dan dikelola dengan memadai dinilai berbeda dari kelalaian.
Contoh di BUMD
Sebuah Perumda Air Minum menargetkan penambahan 8.000 sambungan baru. RAF-nya menetapkan bahwa rasio utang terhadap ekuitas tidak boleh melewati batas tertentu dan tingkat gangguan layanan tidak boleh naik di atas toleransi. Ketika pembiayaan sambungan baru mendorong rasio utang mendekati batas toleransi, Direksi wajib melapor ke Dewan Pengawas dan memilih: menjadwal ulang ekspansi, mencari skema pembiayaan lain, atau meminta keputusan KPM. Risiko dibahas sebelum menjadi masalah, bukan sesudahnya.
Mulai dari mana
- Tetapkan risk capacity dari kondisi keuangan, layanan kritis, dan kewajiban regulasi.
- Rumuskan risk appetite statement untuk 4–6 kategori risiko utama (keuangan, layanan, kepatuhan, reputasi, proyek).
- Turunkan menjadi toleransi dan limit yang terukur, lalu pasangkan dengan KPI di RKA.
- Tetapkan siapa yang berwenang memutus ketika batas dilampaui.
- Tinjau RAF setiap tahun bersama penyusunan RKA.
Alat bantu: framework Risk Heat Map di BUMDLAB dan training Menyusun Risk Appetite Framework BUMD di Capabilities.
Artikel ini disusun Tim BUMDHUB sebagai bahan pembelajaran. Framework bersifat kerangka konseptual; indikator, bobot, dan ambang perlu disesuaikan dengan mandat, sektor, dan kondisi masing-masing BUMD.